
EU AI Act · Artikel 27 · DSGVO Artikel 35
Ein Hochrisiko-KI-System kann zwei Folgenabschätzungen auslösen. Sie heißen fast gleich, prüfen Verschiedenes, und die eine ersetzt die andere nicht.
Die Datenschutz-Folgenabschätzung kennen Unternehmen seit 2018. Sie ist in Prozessen verankert, es gibt Vorlagen, der Datenschutzbeauftragte weiß, wann sie fällig wird. Die Grundrechte-Folgenabschätzung aus Artikel 27 des EU AI Act ist dagegen neu – und wird in der Praxis regelmäßig für dasselbe Dokument gehalten.
Das ist sie nicht. Sie trifft einen anderen Adressatenkreis, prüft einen anderen Gegenstand und hat eine andere Rechtsfolge. Wer beide verwechselt, macht je nach Richtung einen von zwei Fehlern: Er hält eine Pflicht für erfüllt, die er nie erfüllt hat, oder er erstellt ein zweites Dokument, das er sich hätte sparen können.
Dieser Beitrag trennt die beiden Verfahren, zeigt die Überschneidung, die das Gesetz selbst vorsieht, und ordnet ein, wann die Arbeit tatsächlich anfällt.
Was die Datenschutz-Folgenabschätzung verlangt
Artikel 35 DSGVO verlangt eine DSFA, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Drei Fallgruppen nennt die Norm ausdrücklich, und zwei davon treffen KI-Anwendungen regelmäßig: die systematische und umfassende Bewertung persönlicher Aspekte mittels automatisierter Verarbeitung, auf die sich Entscheidungen mit Rechtswirkung stützen, sowie die umfangreiche Verarbeitung besonderer Kategorien von Daten.
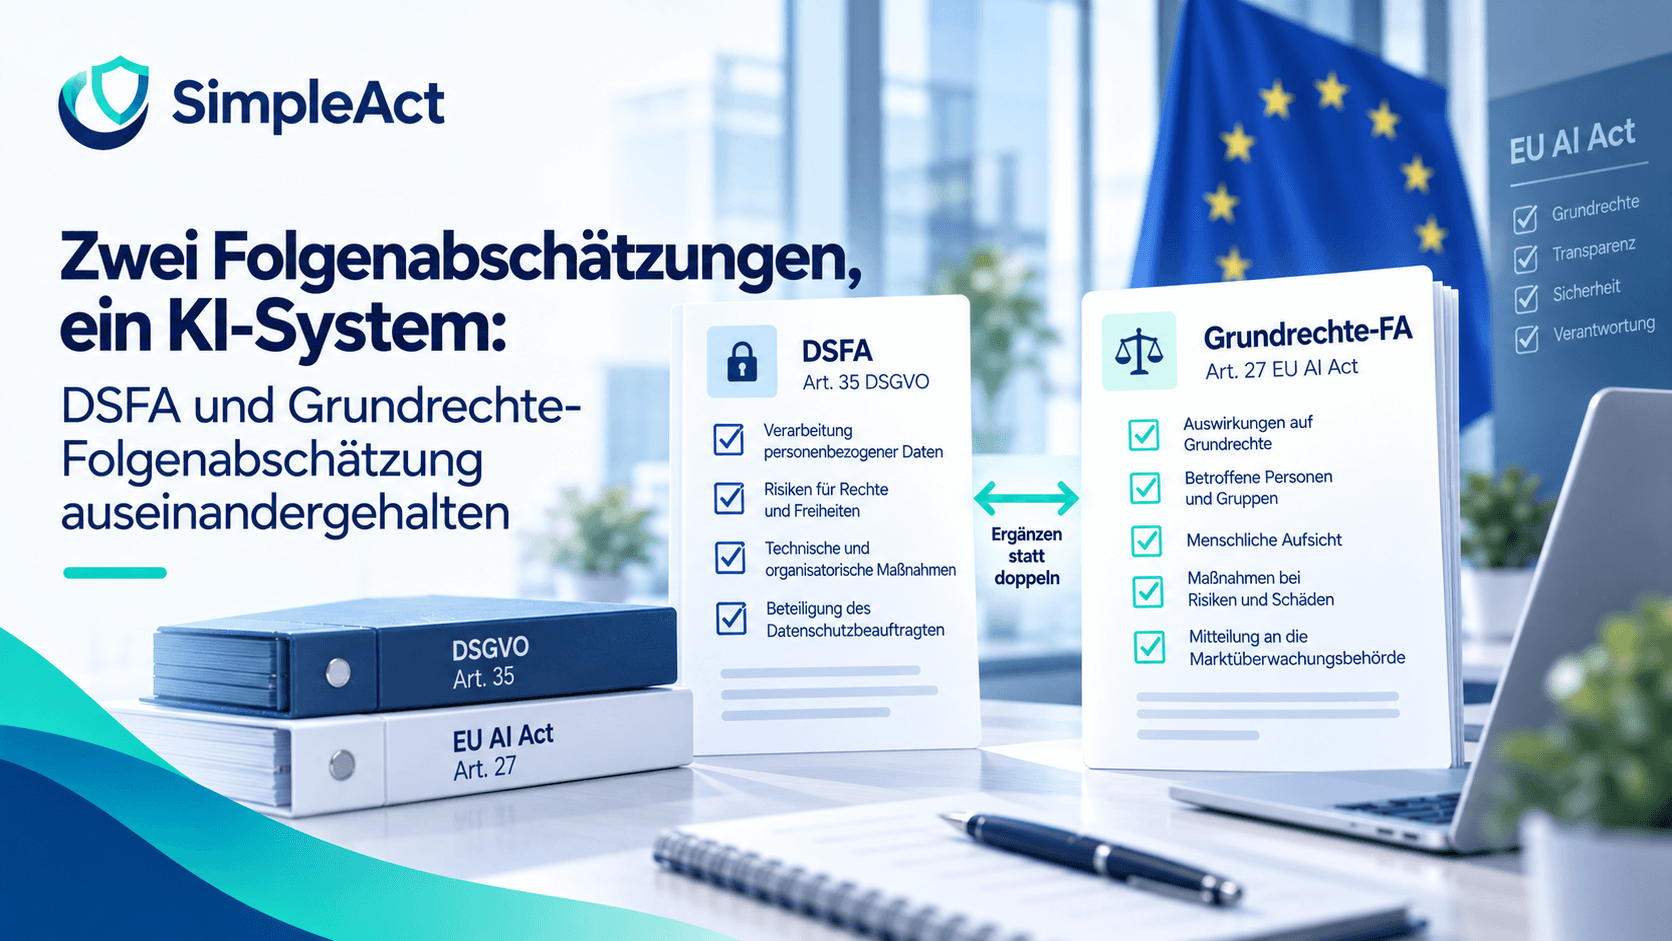
Der Inhalt ist in Absatz 7 vorgegeben: eine systematische Beschreibung der Verarbeitung samt Zwecken, eine Bewertung der Notwendigkeit und Verhältnismäßigkeit, eine Bewertung der Risiken für die betroffenen Personen und die geplanten Abhilfemaßnahmen. Der Datenschutzbeauftragte ist zu beteiligen, das Ergebnis ist zu dokumentieren und bei wesentlichen Änderungen fortzuschreiben.
Entscheidend für die Abgrenzung: Die DSFA setzt an der Verarbeitung personenbezogener Daten an. Verarbeitet ein KI-System keine personenbezogenen Daten – Predictive Maintenance an einer Produktionsanlage, Qualitätsprüfung an Werkstücken, Prognose von Energiebedarf – entsteht keine DSFA-Pflicht, auch wenn das System hochriskant im Sinne des AI Act ist.
Was die Grundrechte-Folgenabschätzung verlangt
Artikel 27 AI Act verpflichtet nicht jeden Betreiber eines Hochrisiko-Systems, sondern einen engen Kreis: Einrichtungen des öffentlichen Rechts, private Stellen, die öffentliche Dienste erbringen, und – unabhängig von der Rechtsform – Betreiber bestimmter Anhang-III-Systeme aus dem Finanzbereich, namentlich bei der Bewertung der Kreditwürdigkeit natürlicher Personen und bei Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung.
Ein Industrieunternehmen, das KI in der Fertigung einsetzt, fällt damit nicht darunter. Eine Bank, die Kreditentscheidungen mit einem Scoring-System vorbereitet, schon. Diese Unterscheidung lohnt die Prüfung, bevor man in die Inhalte einsteigt.
Der Inhalt unterscheidet sich merklich von der DSFA. Verlangt wird eine Beschreibung der Prozesse, in denen das System eingesetzt wird, der Zeitraum und die Häufigkeit der geplanten Nutzung, die Kategorien der betroffenen natürlichen Personen und Gruppen, die spezifischen Schadensrisiken für diese Personen, die Umsetzung der menschlichen Aufsicht und die Maßnahmen, die ergriffen werden, wenn sich die Risiken tatsächlich verwirklichen – einschließlich interner Beschwerdewege.
Der Unterschied in einem Satz: Die DSFA fragt, was mit den Daten einer Person passiert. Die Grundrechte-Folgenabschätzung fragt, was mit der Person passiert – auch dann, wenn ihre Daten dabei korrekt verarbeitet werden.
Eine Besonderheit hat Artikel 27, die es bei der DSFA nicht gibt: Das Ergebnis ist der Marktüberwachungsbehörde mitzuteilen. Die Grundrechte-Folgenabschätzung bleibt also nicht im Haus, sondern wird Teil der behördlichen Akte. Wer sie erstellt, schreibt für eine Leserin außerhalb des Unternehmens.
Wo sie sich überschneiden – und wo nicht
Der Gesetzgeber hat die Doppelarbeit gesehen. Artikel 27 ordnet an, dass die Grundrechte-Folgenabschätzung eine bereits durchgeführte Datenschutz-Folgenabschätzung ergänzt, soweit deren Pflichten durch sie schon erfüllt sind. Das ist keine Befreiung, sondern eine Anrechnung: Was inhaltlich schon geprüft und dokumentiert ist, muss nicht zweimal geschrieben werden.
Die vierte Zeile ist der Punkt, der in Beratungsgesprächen am häufigsten für Stirnrunzeln sorgt. Ein Hochrisiko-System ohne Personenbezug löst keine DSFA aus – und wenn der Betreiber zum Adressatenkreis des Artikels 27 gehört, trotzdem eine Grundrechte-Folgenabschätzung. Wer seine KI-Vorhaben allein über die Datenschutzbrille sortiert, übersieht diese Fälle systematisch.
Für die Praxis lässt sich die Zuordnung auf drei Fragen verkürzen, die in dieser Reihenfolge zu stellen sind. Erstens: Gehört das Unternehmen bei diesem System zum Adressatenkreis des Artikels 27 – öffentliche Stelle, Erbringer öffentlicher Dienste, Kreditwürdigkeitsprüfung oder Preisbildung in der Lebens- und Krankenversicherung? Zweitens: Ist das System nach Anhang III oder Anhang I hochriskant? Drittens: Verarbeitet es personenbezogene Daten, und wenn ja, mit voraussichtlich hohem Risiko?
Dreimal Ja bedeutet beide Verfahren, mit Anrechnung. Nur die dritte Frage mit Ja beantwortet bedeutet DSFA allein – der häufigste Fall im Mittelstand. Die ersten beiden mit Ja und die dritte mit Nein bedeutet Grundrechte-Folgenabschätzung allein, und das ist die Konstellation, die in der Praxis am zuverlässigsten übersehen wird. Dreimal Nein bedeutet keines von beidem, was die Pflichten aus den Artikeln 26 und 13 unberührt lässt.
Der Zeitpunkt: Dezember 2027 – und die Arbeit davor
Der Digital Omnibus hat die Pflichten für Hochrisiko-Systeme nach Anhang III um 16 Monate verschoben, auf den 2. Dezember 2027. Für Hochrisiko-Systeme nach Anhang I, also solche in regulierten Produkten, gilt der 2. August 2028. Artikel 27 hängt an dieser Verschiebung mit: Wo die Hochrisiko-Pflichten später greifen, greift auch die Grundrechte-Folgenabschätzung später.
Die Versuchung, daraus eine Pause abzuleiten, ist verständlich und falsch. Drei Gründe sprechen dagegen, und keiner davon ist ein Appell an Vorbildlichkeit.
Die DSFA ist nicht verschoben
Artikel 35 DSGVO gilt seit 2018 und unabhängig vom AI Act. Ein KI-System, das heute personenbezogene Daten mit hohem Risiko verarbeitet, braucht heute eine DSFA – vor Beginn der Verarbeitung, nicht zum Stichtag einer anderen Verordnung. Die Fristenverschiebung betrifft davon nichts.
Das Material kommt vom Anbieter
Leistungsgrenzen, Genauigkeitswerte, vorgesehene Aufsichtsmaßnahmen – die Angaben, aus denen eine Folgenabschätzung besteht, stehen in der Betriebsanleitung nach Artikel 13. Ein System, das 2026 beschafft wird und 2028 produktiv läuft, wird 2026 verhandelt. Wer die Unterlagen nicht beim Einkauf einfordert, schreibt die Folgenabschätzung später ohne Datengrundlage.
Die Pflicht greift vor der ersten Nutzung, nicht am Stichtag
Beide Verfahren sind vorgelagert. Ein System, das im Dezember 2027 in Betrieb geht, braucht die Abschätzung davor – mit allem, was an Beteiligung, Abstimmung und Dokumentation daran hängt. Rechnet man rückwärts, fällt der Beginn deutlich früher als der Stichtag suggeriert.
Eine Quelle, zwei Dokumente
Wer beide Verfahren vor sich hat, sollte sie nicht nebeneinander, sondern übereinander bauen. Fünf Bestandteile werden in beiden Dokumenten gebraucht, und sie zweimal zu erheben ist der eigentliche Mehraufwand – nicht das Schreiben.
Systembeschreibung und Zweck
Was das System tut, in welchem Prozess, mit welchen Eingaben. Die DSFA braucht es als Verarbeitungsbeschreibung, Artikel 27 als Prozessbeschreibung samt Nutzungszeitraum und Häufigkeit. Dieselbe Erhebung, zwei Zuschnitte.
Die betroffenen Personen
Wer kommt mit dem System in Berührung, und wer ist von seinen Ergebnissen betroffen, ohne es zu bedienen? Artikel 27 verlangt ausdrücklich auch Gruppen – ein Blickwinkel, der in klassischen DSFA-Vorlagen oft fehlt.
Die menschliche Aufsicht
Benannte Person, Eingriffsmöglichkeiten, Schulungsstand. Für Artikel 27 ein eigener Prüfpunkt, für die DSFA eine Abhilfemaßnahme. Die Angabe ist dieselbe und sollte an einer Stelle gepflegt werden.
Die Risiken und ihre Quellen
Fehlerquoten, bekannte Verzerrungen, Grenzen des Systems. Dieselben Fakten, zwei Fragerichtungen: Risiko für die Daten gegenüber Risiko für die Person.
Der Auslöser für die Fortschreibung
Beide Dokumente sind bei wesentlichen Änderungen zu aktualisieren. Wenn beide an denselben Ereignissen hängen – neuer Zweck, neue Datenquelle, größeres Anbieter-Update – wird aus zwei Überwachungsaufgaben eine.
Was die Anrechnung nicht hergibt
Eine vorhandene DSFA zu kopieren und „Grundrechte-Folgenabschätzung" darüberzuschreiben, erfüllt Artikel 27 nicht. Es fehlen dann regelmäßig genau die Teile, die über das Datenschutzrecht hinausgehen: die betroffenen Gruppen, die Maßnahmen für den Fall eines eingetretenen Schadens, der interne Beschwerdeweg – und die Mitteilung an die Behörde. Die Anrechnung erspart Erhebungsaufwand, nicht die zusätzlichen Prüfpunkte.
Der eigentliche Punkt
Die beiden Verfahren sind keine Dopplung, die man wegorganisieren kann, und auch nicht zwei Namen für dieselbe Sache. Sie prüfen denselben Sachverhalt aus zwei Richtungen: die eine fragt nach den Daten, die andere nach den Menschen.
Praktisch heißt das: Zuerst klären, welches der beiden Verfahren überhaupt greift – und das ist eine Frage von zwei Minuten, wenn Rolle und Einstufung des Systems dokumentiert sind, und ein Projekt, wenn nicht. Dann die fünf gemeinsamen Bestandteile einmal erheben und beide Dokumente daraus erzeugen.
Wer wissen will, wie weit er davon entfernt ist, braucht nur eine Liste seiner KI-Systeme mit Rolle, Einstufung und verantwortlicher Person. Fehlt die, ist nicht die Folgenabschätzung das nächste Thema, sondern das Verzeichnis.
Mit SimpleAct
Einmal erfassen, beide Nachweise führen.
EU AI Act und DSGVO in einer Plattform: KI-Systeme zentral erfassen, regelbasiert einstufen, Verantwortlichkeiten festlegen und jederzeit audit-fähige Nachweise exportieren. Made in Germany, gehostet in Deutschland.
KI-Systeme jetzt erfassen →Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar. Stand: 4. Oktober 2026.
Tags
EU AI Act Compliance in Ihrem Unternehmen umsetzen?
SimpleAct hilft Ihnen, KI-Systeme zu erfassen, Risiken einzustufen und die geforderte Dokumentation zu strukturieren und aktuell zu halten.
Kamill Jarzebowski | SimpleAct
Autor · SimpleAct Team