
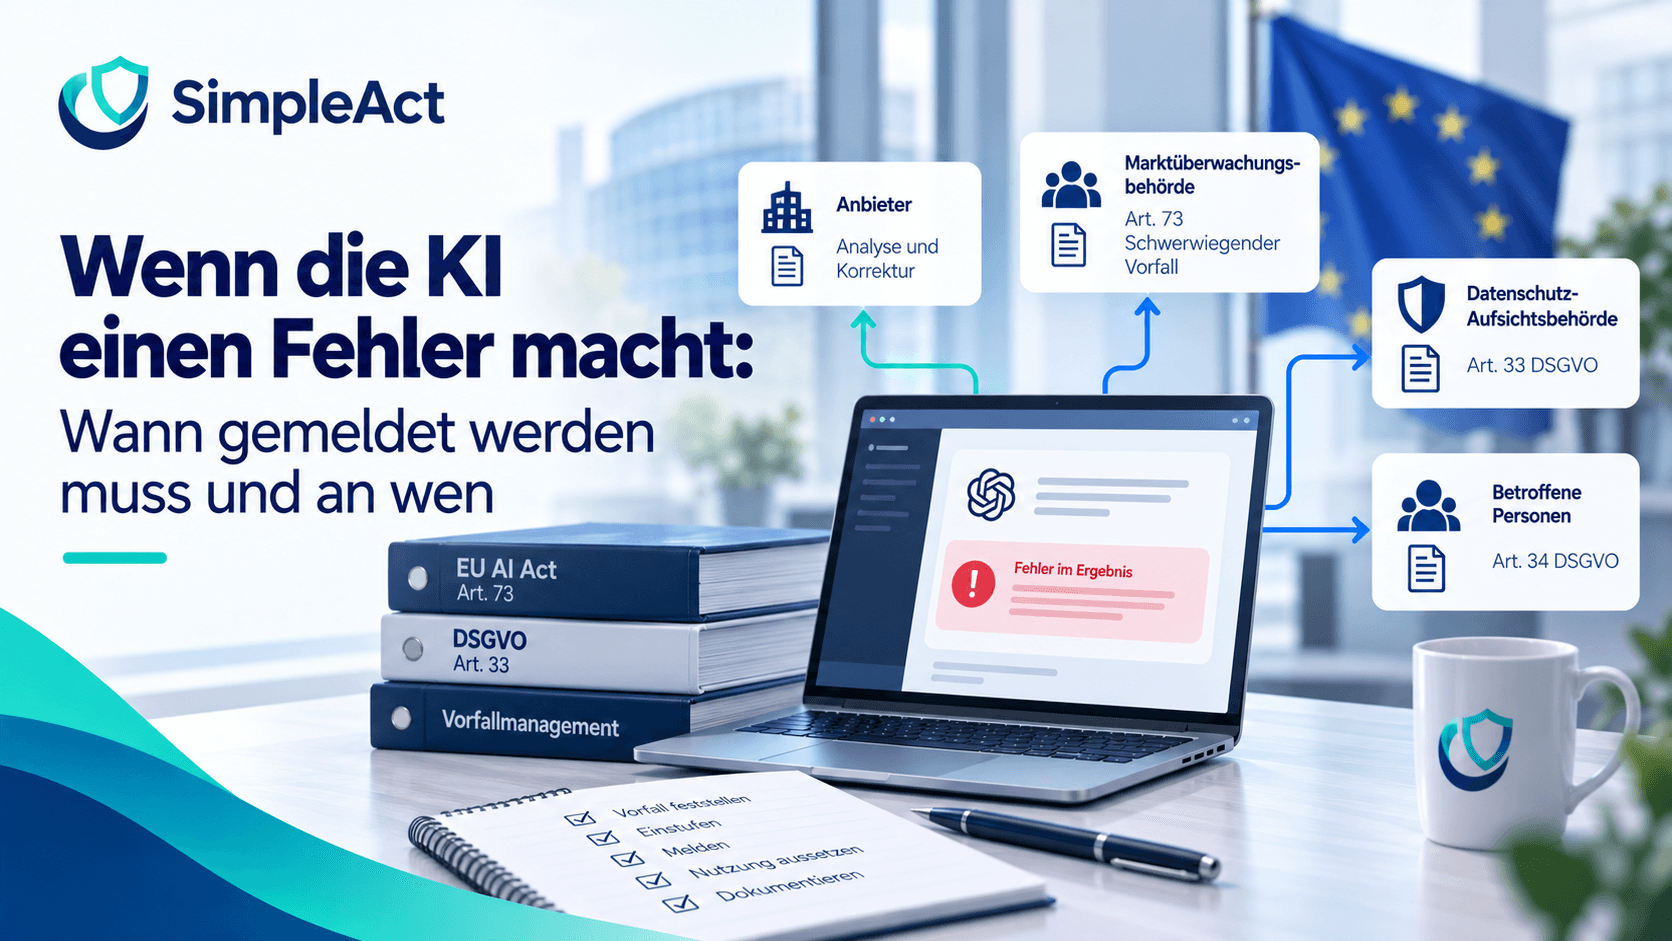
EU AI Act · Artikel 73 · DSGVO Artikel 33
Ein KI-System liefert ein falsches Ergebnis. Ab wann ist das ein meldepflichtiger Vorfall, wer muss informiert werden, und wie lange hat man dafür? Drei Fragen, zwei Regelwerke, zwei unabhängig laufende Uhren.
Vorfallmanagement ist die Pflicht, die im Ruhezustand niemanden interessiert und im Ernstfall alles entscheidet. Sie ist auch die einzige Compliance-Aufgabe, bei der Vorbereitung nicht nur den Aufwand senkt, sondern den Ausgang verändert: Wer eine Meldefrist versäumt, kann das nicht nachholen.
Das Unangenehme daran ist, dass sich die schwierigste Entscheidung nicht delegieren lässt. Sie fällt unter Zeitdruck, auf unvollständiger Tatsachengrundlage, und sie lautet: Ist das jetzt ein Vorfall im Sinne der Verordnung oder eine Störung, die wir intern beheben?
Nicht jeder Fehler ist ein Vorfall
Der AI Act definiert den schwerwiegenden Vorfall eng. Gemeint sind Fehlfunktionen oder Zwischenfälle, die mittelbar oder unmittelbar zu einer der folgenden Folgen führen: dem Tod oder einer schweren Gesundheitsschädigung eines Menschen, einer schweren und unumkehrbaren Störung der Verwaltung oder des Betriebs kritischer Infrastruktur, einer Verletzung von Verpflichtungen aus dem Unionsrecht zum Schutz der Grundrechte, oder einem schweren Schaden an Eigentum oder Umwelt.
Diese Schwelle ist höher, als sie im ersten Lesen wirkt. Ein Chatbot, der eine falsche Produktauskunft gibt, ist kein schwerwiegender Vorfall. Ein Klassifizierungssystem, das eine Charge falsch sortiert, ist es nicht. Beides sind Qualitätsprobleme, die über das Qualitätsmanagement laufen – und möglicherweise Anlass für eine Neubewertung des Systems, aber keine Meldung.
Umgekehrt gilt: Die dritte Fallgruppe – die Verletzung von Grundrechtsverpflichtungen – wird regelmäßig unterschätzt, weil sie keinen sichtbaren Schaden voraussetzt. Ein System, das Bewerbungen systematisch nach einem geschützten Merkmal aussortiert, verursacht keinen Personenschaden und keine Betriebsstörung. Es verletzt dennoch Grundrechtsverpflichtungen, und zwar in jedem einzelnen Fall, in dem es eingesetzt wurde.
Der Fehler, der teuer wird
Die Einstufung „nur ein Softwarefehler" wird meist von der Person getroffen, die den Fehler entdeckt – und das ist in der Regel jemand aus der Fachabteilung oder dem Support, der die Fallgruppen der Verordnung nicht kennt und auch nicht kennen muss. Genau deshalb gehört die Einstufung nicht an den Fundort, sondern an eine benannte Stelle. Was am Fundort gebraucht wird, ist nur die Pflicht, zu melden – nicht die Fähigkeit, zu bewerten.
Wer meldet was an wen
Die Meldewege unterscheiden sich nach Rolle, und sie laufen nicht alle in dieselbe Richtung. Betreiber melden nicht an die Marktüberwachung allein, sondern zuerst an den Anbieter – weil der die Analyse leisten und das System korrigieren muss.
Die erste Zeile enthält eine Pflicht, die in der Hektik oft hinten ansteht und die praktisch am schnellsten wirkt: die Nutzung auszusetzen. Wer einen schwerwiegenden Vorfall meldet, das System aber weiterlaufen lässt, hat die eigentliche Schadensbegrenzung nicht vorgenommen – und dokumentiert zugleich, dass die menschliche Aufsicht keine Eingriffsbefugnis hatte.
Die Fristen – und warum eine Tabelle hier irreführend wäre
Artikel 73 staffelt die Meldefristen nach Art des Vorfalls. Die Grundregel verlangt die Meldung unverzüglich, nachdem der Anbieter einen Kausalzusammenhang zwischen System und Vorfall festgestellt hat oder vernünftigerweise feststellen konnte, mit einer äußeren Grenze. Für besonders gravierende Fälle – etwa eine weitreichende Verletzung oder eine schwere Störung kritischer Infrastruktur – verkürzt sich diese Grenze deutlich; bei Todesfällen gilt eine eigene Frist.
Wir geben an dieser Stelle bewusst keine Fristentabelle. Welche der Fristen greift, hängt an der Einstufung des Vorfalls, und diese Einstufung ist genau der Teil, der im Ernstfall strittig ist. Eine Tabelle vermittelt eine Berechenbarkeit, die es nicht gibt – und verleitet dazu, die Uhr erst zu starten, wenn die Einstufung feststeht.
Die belastbare Arbeitsregel: Die Uhr läuft ab Kenntnis, nicht ab Gewissheit. Praktisch heißt das: Zeitpunkt der Kenntnis protokollieren, parallel einstufen und melden, und die Meldung bei neuem Erkenntnisstand ergänzen. Eine unvollständige Meldung innerhalb der Frist ist in beiden Regelwerken vorgesehen; eine vollständige nach Fristablauf ist es nicht.
Die DSGVO ist an dieser Stelle präziser und deshalb die bessere Orientierung für den Prozess: 72 Stunden ab Kenntnis, Meldung auch stufenweise möglich, und eine Dokumentationspflicht auch dann, wenn man sich gegen eine Meldung entscheidet. Diese letzte Pflicht lohnt die Übernahme in den eigenen Prozess, unabhängig davon, ob man sie formal schuldet: Die Begründung, warum ein Ereignis nicht meldepflichtig war, ist genau die Unterlage, die man bei einer späteren Prüfung braucht.
Zwei Uhren, die unabhängig laufen
Ein Ereignis kann beide Meldepflichten auslösen, nur eine oder keine. Die Pflichten prüfen Verschiedenes, und deshalb hilft es nicht, von einer auf die andere zu schließen. Drei Konstellationen zeigen den Unterschied.
Nur AI Act
Ein Hochrisiko-System benachteiligt eine Personengruppe systematisch. Die Daten wurden korrekt verarbeitet, nichts ist abgeflossen, es gibt keine Datenschutzverletzung – aber eine Verletzung von Grundrechtsverpflichtungen. Meldepflicht nach AI Act, keine nach Art. 33 DSGVO.
Nur DSGVO
Die Protokolldatei eines KI-Systems ist über eine Fehlkonfiguration öffentlich erreichbar. Das System funktioniert einwandfrei, niemand kam zu Schaden – aber personenbezogene Eingaben und Ergebnisse waren offen. Datenschutzverletzung, kein schwerwiegender Vorfall nach AI Act.
Beides
Ein medizinisches Entscheidungsunterstützungssystem gibt aufgrund vertauschter Patientendaten eine falsche Empfehlung, die umgesetzt wird. Gesundheitsschädigung und Datenverletzung zugleich – zwei Meldungen an zwei Behörden, mit zwei unterschiedlich laufenden Fristen.
Der praktische Schluss daraus ist unbequem: Es braucht eine Stelle, die beide Brillen aufhat. Ein Prozess, der nur beim Datenschutzbeauftragten endet, erkennt die erste Konstellation nicht. Ein Prozess, der nur über die KI-Verantwortliche läuft, erkennt die zweite nicht.
Was vorher festgelegt sein muss
Fünf Festlegungen entscheiden darüber, ob im Ernstfall gehandelt oder diskutiert wird. Alle fünf kosten im Ruhezustand eine Stunde.
Wer stuft ein – und wer nicht
Eine benannte Person mit Vertretung, erreichbar auch außerhalb der Bürozeiten. Die Fachabteilung meldet nach innen und stuft nicht ein. Diese Trennung ist der wirksamste Einzelpunkt im ganzen Prozess, weil sie die häufigste Fehlerquelle ausschaltet: die beruhigende Ersteinschätzung durch den Betroffenen selbst.
Drei bis fünf durchgespielte Beispiele
Aus dem eigenen Einsatzgebiet, mit dem Ergebnis der Einstufung und der Begründung. Nicht als Schulungsmaterial, sondern als Maßstab: Die Frage im Ernstfall lautet dann nicht „ist das schwerwiegend", sondern „ist das näher an Beispiel zwei oder an Beispiel vier". Das ist eine Frage, die sich in Minuten beantworten lässt.
Die Kontaktwege, konkret
Name und Erreichbarkeit des Ansprechpartners beim Anbieter, der Meldeweg zur zuständigen Marktüberwachungsbehörde, der zur Datenschutzaufsicht. Bei Anbietern aus Drittstaaten gehört der EU-Bevollmächtigte dazu. Das sind Angaben, die man beim Einkauf bekommt und im Ernstfall nicht mehr recherchiert.
Wer das System abschalten darf
Namentlich, und mit der Befugnis, es ohne Rückfrage zu tun. Hängt die Abschaltung an einer Freigabe, die erst am nächsten Werktag erreichbar ist, läuft das System über den Vorfall hinweg weiter – und jede Stunde davon steht später in der Akte.
Die Beweissicherung vor der Routine
Protokolle, Ein- und Ausgaben des betroffenen Zeitraums sichern, bevor eine automatische Löschroutine sie erfasst. Das ist der Punkt, an dem Löschkonzept und Vorfallmanagement sich berühren: Was planmäßig gelöscht werden soll, kann im Vorfall genau der Nachweis sein, den Anbieter und Behörde brauchen. Wer keine Ausnahme für diesen Fall vorgesehen hat, löscht seine eigene Entlastung.
Der eigentliche Punkt
Vorfallmanagement wird meist als Meldeprozess verstanden und ist in der Praxis ein Entscheidungsprozess. Die Meldung selbst ist ein Formular; die Schwierigkeit liegt davor, bei der Frage, ob gemeldet werden muss – und diese Frage wird schlecht beantwortet, wenn sie zum ersten Mal unter Druck gestellt wird.
Dass es sich lohnt, das vorher zu regeln, steht nicht nur in der Risikobetrachtung. Bei der Bemessung von Bußgeldern zählt ausdrücklich, ob ein Unternehmen den Verstoß selbst gemeldet hat und in welchem Umfang es mit der Behörde zusammengearbeitet hat. Eine Eigenmeldung wirkt mildernd, die Entdeckung durch Dritte nicht. Die Fähigkeit, binnen Stunden sauber zu melden, ist damit kein Selbstzweck, sondern ein Posten in derselben Rechnung.
Und der Rest ist unspektakulär: eine benannte Person, fünf durchgespielte Beispiele, drei Telefonnummern, eine Abschaltbefugnis und eine Ausnahme in der Löschroutine. Nichts davon braucht ein Projekt. Es braucht nur, dass es jemand aufschreibt, bevor es gebraucht wird.
Mit SimpleAct
Im Vorfall keine Zeit mit Suchen verlieren.
EU AI Act und DSGVO in einer Plattform: KI-Systeme zentral erfassen, regelbasiert einstufen, Verantwortlichkeiten festlegen und jederzeit audit-fähige Nachweise exportieren. Made in Germany, gehostet in Deutschland.
KI-Systeme jetzt erfassen →Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar. Stand: 4. Oktober 2026.
Tags
EU AI Act Compliance in Ihrem Unternehmen umsetzen?
SimpleAct hilft Ihnen, KI-Systeme zu erfassen, Risiken einzustufen und die geforderte Dokumentation zu strukturieren und aktuell zu halten.
Kamill Jarzebowski | SimpleAct
Autor · SimpleAct Team