
EU AI Act · DSGVO · Aufbewahrung
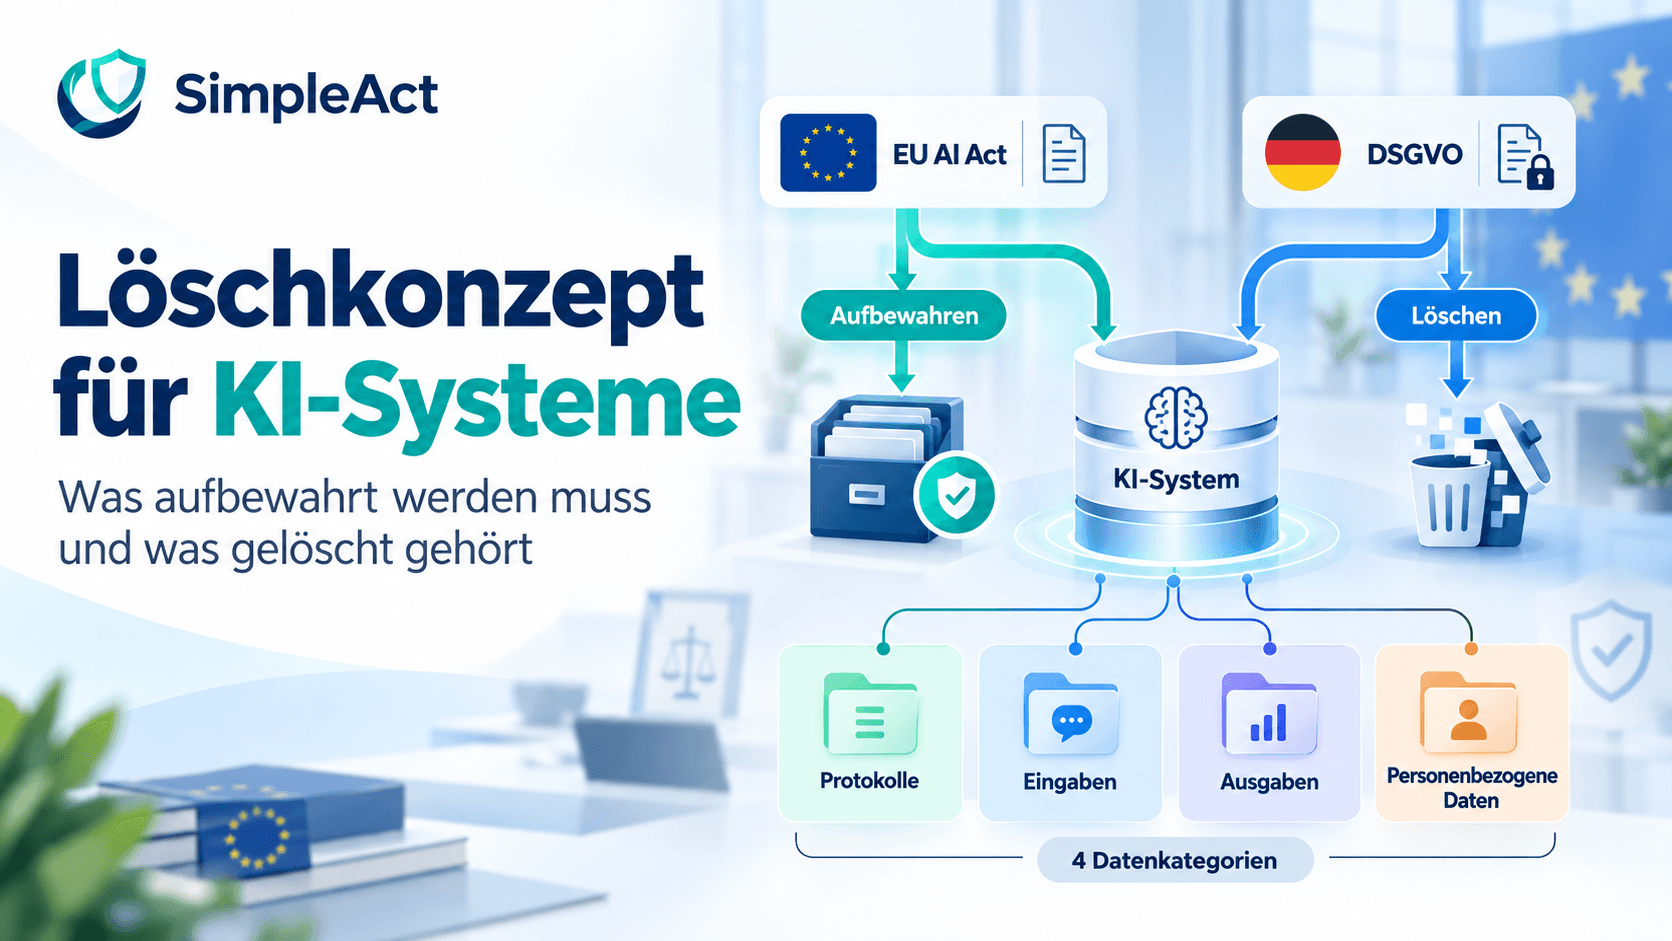
Ein KI-System erzeugt Daten, die zwei Regelwerke gleichzeitig beanspruchen: Der AI Act verlangt, sie aufzubewahren. Die DSGVO verlangt, sie zu löschen. Beide meinen dieselbe Protokolldatei.
In den meisten Löschkonzepten steht KI überhaupt nicht. Sie sind nach Fachverfahren gegliedert – Personalakte, Buchhaltung, Bewerbungsunterlagen – und entstanden, bevor im Unternehmen ein System lief, das jede Nutzung automatisch protokolliert. Die Struktur ist auf Akten ausgelegt, die jemand anlegt, und nicht auf Datenbestände, die im Betrieb nebenbei entstehen.
Genau das tun Hochrisiko-KI-Systeme aber. Die dabei entstehenden Protokolle sind kein technisches Nebenprodukt, das die IT nach Gutdünken rotieren lassen kann, sondern eine Pflicht mit eigener Frist. Wer sein bestehendes Löschkonzept unverändert weiterführt, verstößt deshalb früher oder später entweder gegen die eine oder gegen die andere Vorschrift – und merkt es typischerweise erst, wenn jemand fragt.
Der Ausweg ist unspektakulär: Man muss ein KI-System als das behandeln, was es datenschutzrechtlich ist – nicht ein Bestand mit einer Frist, sondern vier Bestände mit vier Fristen.
Was der AI Act aufzubewahren verlangt
Die KI-Verordnung kennt vier Aufbewahrungstatbestände mit sehr unterschiedlichen Fristen. Sie treffen Anbieter und Betreiber nicht gleichermaßen, und die Unterscheidung ist keine akademische: Wer ein System einkauft und einsetzt, trägt eine deutlich kürzere Liste als wer es entwickelt oder unter eigenem Namen anbietet.
Die erste und die zweite Zeile betreffen dieselbe Art von Daten, aber zwei verschiedene Verantwortliche. Der Anbieter hält die Protokolle, die sein System erzeugt und die bei ihm anfallen. Der Betreiber hält die, die er selbst unter Kontrolle hat – bei einer lokal installierten Software ist das alles, bei einem gehosteten Dienst unter Umständen wenig bis nichts. Genau diese Grenze ist der Punkt, an dem viele Konzepte unpräzise werden, weil niemand geklärt hat, wo die Protokolle eigentlich liegen.
Was in so einem Protokoll steht, ist dabei kein abstraktes Ereignisjournal. Typischerweise findet sich dort der Zeitpunkt der Nutzung, die Kennung der bedienenden Person, die Eingabedaten oder ein Verweis darauf, das Ergebnis des Systems und – bei Hochrisiko-Anwendungen – die Angaben, die eine spätere Nachvollziehbarkeit der Entscheidung ermöglichen sollen. Ein Protokoll ist also keine Metadatei, sondern häufig die inhaltlich dichteste Spur, die ein System hinterlässt.
Wichtig für Betreiber: Die sechs Monate sind eine Untergrenze, kein Zielwert. Die Verordnung knüpft die Dauer an die Zweckbestimmung des Systems und lässt ausdrücklich Raum für längere Fristen aus anderem Recht. Wer die sechs Monate mechanisch als Löschfrist einträgt, hat die Norm falsch herum gelesen – und wird sie im Zweifel gegenüber der Marktüberwachung nicht begründen können.
Was die DSGVO zu löschen verlangt
Auf der anderen Seite steht der Grundsatz der Speicherbegrenzung aus Art. 5 Abs. 1 lit. e DSGVO: Personenbezogene Daten dürfen nur so lange in einer Form vorliegen, die die Identifizierung ermöglicht, wie es für den Zweck erforderlich ist. Dazu kommt das Löschrecht der betroffenen Person aus Art. 17 – und die Rechenschaftspflicht, die verlangt, die eigenen Fristen nicht nur einzuhalten, sondern auch belegen zu können.
Der entscheidende Punkt, der beim Thema KI oft untergeht: Protokolle sind regelmäßig personenbezogen. Ein Log, das festhält, welche Eingabe zu welcher Ausgabe geführt hat und wer das System bedient hat, enthält Daten zu mindestens zwei Personengruppen – der bedienenden und der betroffenen. Damit fällt es vollständig unter die DSGVO, mit allem, was daran hängt: Rechtsgrundlage, Zweckbindung, Betroffenenrechte, Eintrag im Verarbeitungsverzeichnis.
In der Praxis ist die Protokolldatei deshalb der Bestand, der am häufigsten übersehen wird. Sie taucht im Verzeichnis der Verarbeitungstätigkeiten nicht auf, weil sie als technische Größe gilt. Sie taucht im Löschkonzept nicht auf, weil sie niemandes Fachverfahren ist. Und sie taucht bei einer Auskunftsanfrage nicht auf, weil niemand sie als Quelle personenbezogener Daten auf dem Schirm hat. Drei Lücken, die auf derselben Fehleinschätzung beruhen.
Wo beide kollidieren – und wie sich das auflöst
Der Konflikt ist echt, aber er ist im Gesetz bereits entschieden. Art. 17 Abs. 3 lit. b DSGVO nimmt die Löschpflicht dort zurück, wo die Verarbeitung zur Erfüllung einer rechtlichen Verpflichtung erforderlich ist, der der Verantwortliche unterliegt. Die Protokollpflicht aus der KI-Verordnung ist eine solche Verpflichtung. Wer Protokolle aufbewahrt, weil der AI Act es verlangt, verletzt damit nicht die DSGVO – er nutzt eine Ausnahme, die sie selbst vorsieht.
Die Grenze der Ausnahme
Die Ausnahme trägt nur so weit, wie die Pflicht reicht. Sie deckt die Protokolle, nicht den gesamten Datenbestand des Systems. Wer ein Löschersuchen pauschal mit Verweis auf den AI Act ablehnt, überdehnt sie – und muss im Zweifel erklären, warum ausgerechnet der Trainingsdatensatz oder die Kundenhistorie von einer Protokollpflicht erfasst sein soll. Genau an dieser Stelle wird aus einer vertretbaren Position eine angreifbare.
Praktisch heißt das: Auf ein Löschersuchen wird nicht mit Ja oder Nein geantwortet, sondern datenkategorienweise. Der Ablauf, der sich dafür bewährt hat, besteht aus vier Schritten.
Feststellen, in welchen Beständen die Person vorkommt
Das ist der Schritt, der ohne Systemverzeichnis Wochen dauert. Gefragt ist nicht „ist die Person Kunde", sondern: Taucht sie in Eingaben auf, in Ausgaben, in Protokollen, in einem Trainingsdatensatz? Vier Fragen, vier mögliche Fundorte.
Die Bestände trennen, die einer Pflicht unterliegen
Protokolle innerhalb der laufenden Frist bleiben. Alles andere wird gelöscht. Wichtig ist die Reihenfolge: erst prüfen, welche Pflicht konkret greift, dann zurückhalten – nicht umgekehrt einen Grund für einen Bestand suchen, den man ohnehin behalten wollte.
Den zurückgehaltenen Bestand einschränken
Was aus rechtlicher Pflicht bleibt, wird nicht weiter für die ursprünglichen Zwecke genutzt. Die Protokolle dienen ab diesem Zeitpunkt nur noch der Nachweisfunktion, für die sie aufbewahrt werden – technisch abgebildet über eingeschränkte Zugriffsrechte, nicht über eine Absichtserklärung.
Der Person mitteilen, was bleibt und warum
Nicht „wir haben gelöscht", sondern: Diese Kategorien sind gelöscht, diese eine bleibt bis zu diesem Datum, gestützt auf diese Norm. Das ist die Antwort, die einer Beschwerde standhält – und sie ist deutlich einfacher zu geben, wenn die Fristen vorher festgelegt waren.
Vier Datenkategorien, vier Fristen
Ein Löschkonzept, das ein KI-System als eine Einheit behandelt, wird zwangsläufig falsch. Die vier Kategorien folgen unterschiedlichen Logiken, und nur eine von ihnen ist gesetzlich vor dem Löschen geschützt.
Protokolle
Gesetzliche Untergrenze sechs Monate, Obergrenze durch den Zweck. Hier entscheidet nicht die Fachabteilung, sondern die Rechtsgrundlage. Wer sie länger hält, braucht dafür einen benannten Grund – etwa ein laufendes Verfahren, eine offene Beschwerde oder eine branchenspezifische Aufbewahrungspflicht. „Könnte man mal brauchen" ist kein solcher Grund, und eine unbegrenzte Aufbewahrung kehrt den Grundsatz der Speicherbegrenzung in sein Gegenteil.
Ein- und Ausgaben im laufenden Betrieb
Prompts, hochgeladene Dokumente, erzeugte Texte und Bewertungen. Sie unterliegen keiner eigenen Aufbewahrungspflicht aus der KI-Verordnung und sind deshalb der Teil, der am schnellsten zu löschen ist – und in der Praxis am längsten liegen bleibt, weil niemand ihn als eigenen Datenbestand führt. Bei Assistenzsystemen entsteht hier der größte Bestand überhaupt: Jede hochgeladene Datei, jeder eingefügte Textausschnitt bleibt im Verlauf, oft unbefristet und für alle sichtbar, die Zugriff auf denselben Arbeitsbereich haben.
Trainings- und Testdaten
Betrifft nur, wer selbst trainiert oder feinabstimmt. Die Anforderungen an Datenqualität und Datenherkunft begründen keine unbefristete Aufbewahrung. Zu klären ist vor allem, ob produktive Eingaben überhaupt in diesen Bestand fließen – häufig ist das eine Voreinstellung des Anbieters, keine Entscheidung des Unternehmens. Und diese Kategorie hat eine Eigenschaft, die die anderen drei nicht haben: Was einmal in ein Modell eingeflossen ist, lässt sich nicht zeilenweise wieder herauslöschen. Deshalb ist die Frage, ob Eingaben zum Training verwendet werden, keine Detailfrage, sondern die Weichenstellung.
Systemdokumentation
Risikoeinstufung, Rollenzuordnung, Schulungsnachweise, Konformitätsunterlagen. Zehn Jahre bei Anbietern, und auch bei Betreibern nichts, was nach Projektende verschwinden sollte – sie ist der Beleg dafür, dass eine Entscheidung getroffen wurde, und den braucht man rückwirkend. Diese Kategorie ist in der Regel nicht personenbezogen, mit einer Ausnahme: Schulungsnachweise enthalten Namen, und für die gelten die üblichen personalrechtlichen Fristen.
Der Sonderfall SaaS: Wenn die Daten nicht im Haus liegen
Bei gehosteten Systemen verschiebt sich die Frage von „wann löschen wir" zu „wer löscht überhaupt". Der Betreiber bleibt datenschutzrechtlich verantwortlich, hat aber keinen unmittelbaren Zugriff auf die Bestände. Was er hat, ist ein Vertrag.
Der Auftragsverarbeitungsvertrag nach Art. 28 DSGVO ist deshalb der Ort, an dem das Löschkonzept für SaaS-Systeme tatsächlich durchgesetzt wird. Drei Punkte darin entscheiden, ob es funktioniert: die Weisungsbindung bei Löschungen, die Frist, innerhalb derer der Anbieter eine Löschung umsetzt, und die Regelung für das Vertragsende – Rückgabe oder Löschung, und in welchem Format.
Eine Besonderheit kommt bei KI-Systemen hinzu, die es bei klassischer Software nicht gab: Verwendet der Anbieter die Eingaben für eigene Zwecke – etwa zur Verbesserung seines Modells – handelt er insoweit nicht mehr als Auftragsverarbeiter. Dann liegt keine Verarbeitung nach Weisung mehr vor, sondern eine eigene, für die er selbst verantwortlich ist und für die es eine eigene Rechtsgrundlage braucht. Diese Grenze verläuft oft in den Voreinstellungen eines Kontos, nicht im Vertragstext.
Praktischer Hinweis: Vor der Einführung eines Systems lässt sich in einer E-Mail klären, was hinterher wochenlange Klärung kostet: Welche Protokolle erzeugt das System, wo werden sie gespeichert, wie lange, wer hat Zugriff, und wie wird eine Löschung ausgelöst? Ein Anbieter, der diese vier Fragen nicht schriftlich beantwortet, wird sie im Ernstfall auch nicht beantworten.
Was im Löschkonzept tatsächlich stehen muss
Drei Angaben pro KI-System genügen, um aus einer Absichtserklärung ein prüffähiges Konzept zu machen. Sie klingen banal, und genau deshalb fehlen sie meistens.
Wo die Daten liegen
Beim Anbieter, in der eigenen Infrastruktur oder in beiden. Bei SaaS-Systemen ist das die Frage, die am häufigsten unbeantwortet bleibt – und ohne Antwort lässt sich keine Löschung zusichern, weder gegenüber einer betroffenen Person noch gegenüber einer Behörde.
Wer löscht
Automatisiert durch das System, manuell durch eine benannte Rolle oder auf Anforderung beim Anbieter. Der dritte Fall braucht eine vertraglich zugesicherte Frist, sonst ist er keine Löschung, sondern eine Bitte. Und der zweite braucht einen Vertreter: Eine Frist, die an einer einzelnen Person hängt, läuft im Urlaub weiter.
Woran die Frist hängt
Am Erzeugungsdatum, am Ende der Geschäftsbeziehung oder an der Außerbetriebnahme des Systems. Nur der erste Fall lässt sich automatisieren; die beiden anderen brauchen ein Ereignis, das jemand meldet.
Der letzte Punkt verdient eine eigene Bemerkung, weil er regelmäßig zu spät auffällt. Wird ein KI-System abgelöst, verschwinden seine Protokollpflichten nicht mit ihm. Die Fristen laufen weiter, und zwar auf Datenbeständen, für die es kein laufendes System mehr gibt, das sie verwaltet. Wer die Abschaltung plant, muss deshalb entscheiden, wo die Protokolle bis zum Ablauf der Frist liegen, wer dann noch Zugriff hat und wer sie am Ende löscht. Passiert das nicht, bleibt ein verwaister Datenbestand zurück – formal weiter der DSGVO unterworfen, praktisch von niemandem betreut.
Der eigentliche Punkt
Ein Löschkonzept für KI ist kein neues Dokument, sondern eine fehlende Spalte im vorhandenen. Was fehlt, ist die Einsicht, dass ein KI-System nicht ein Datenbestand mit einer Frist ist, sondern vier Bestände mit vier Fristen – von denen einer gesetzlich vor dem Löschen geschützt ist und einer, die Trainingsdaten, sich nachträglich überhaupt nicht mehr sauber bereinigen lässt.
Der Aufwand, das einmal aufzuschreiben, ist überschaubar: pro System vier Zeilen, dazu die Klärung mit dem Anbieter, wo die Protokolle liegen. Der Aufwand, es nicht getan zu haben, fällt dagegen immer zum ungünstigsten Zeitpunkt an – bei einem Löschersuchen mit Monatsfrist oder bei einem Auskunftsersuchen der Marktüberwachung.
Wer es sauber hat, beantwortet damit gleich zwei Fragen, die sonst getrennt aufschlagen und getrennt Arbeit machen: die des Datenschutzbeauftragten nach der Speicherdauer und die der Behörde nach den Protokollen. Es ist dieselbe Tabelle.
Mit SimpleAct
Fristen am System, nicht in der Tabelle.
EU AI Act und DSGVO in einer Plattform: KI-Systeme zentral erfassen, regelbasiert einstufen, Verantwortlichkeiten festlegen und jederzeit audit-fähige Nachweise exportieren. Made in Germany, gehostet in Deutschland.
KI-Systeme jetzt erfassen →Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar. Stand: 22. September 2026.
Tags
EU AI Act Compliance in Ihrem Unternehmen umsetzen?
SimpleAct hilft Ihnen, KI-Systeme zu erfassen, Risiken einzustufen und die geforderte Dokumentation automatisch zu erstellen.
Kamill Jarzebowski | SimpleAct
Autor · SimpleAct Team